Alertă critică în Germania: Indicele de risc al BSI aproape s-a dublat într-un an, iar atacatorii folosesc inteligenţa artificială pentru a exploata vulnerabilităţile
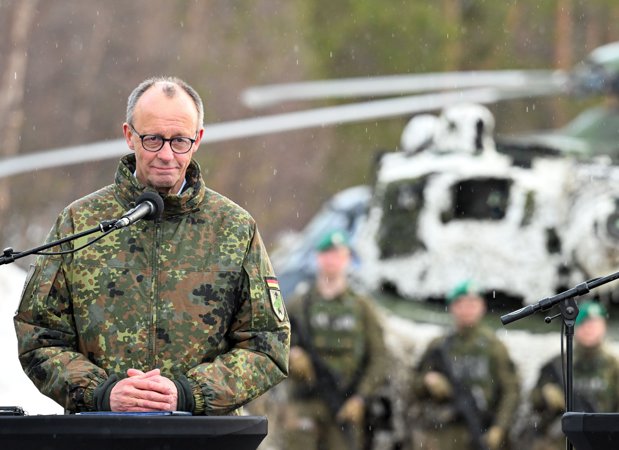
Germania şi-a înăsprit evaluarea privind securitatea cibernetică, după ce Oficiul Federal pentru Securitatea Informaţiei (BSI) a încadrat situaţia drept "tensionată până la critică", pe fondul folosirii tot mai intense a inteligenţei artificiale (IA) de către atacatori. Potrivit autorităţii, sistemele de IA agentică, capabile să acţioneze autonom, le oferă hackerilor tot mai multe oportunităţi.
Informaţia este relatată de Reuters şi Financial Times, pe baza raportului anual privind starea securităţii IT în Germania, prezentat joi, 19 noiembrie, la Berlin de ministrul de interne Alexander Dobrindt şi de preşedinta BSI, Claudia Plattner. BSI publică o astfel de evaluare o dată pe an, iar anul trecut descria situaţia doar ca "tensionată". Raportul avertizează că multe companii şi mulţi consumatori au o falsă senzaţie de siguranţă în privinţa riscurilor la care sunt expuşi.
Noul BSI Cyber Index, un indicator publicat pentru prima dată, care reuneşte mai mulţi factori de risc cibernetic într-o singură valoare, a ajuns la 238 de puncte la jumătatea acestui an, faţă de 124 de puncte în acelaşi moment din 2025. Media pentru întreaga perioadă analizată a fost de 170 de puncte, cu 50% peste nivelul din perioada anterioară.
Cel mai puternic semnal de alarmă vine din viteza cu care sunt exploatate breşele de securitate. Intervalul dintre momentul în care o vulnerabilitate devine cunoscută şi prima ei exploatare a scăzut de la o medie de 53 de zile în perioada anterioară la 25 de zile, iar în trimestrul al doilea din 2026 a ajuns la doar opt zile, un recul de 85%. BSI estimează că tendinţa va continua odată cu dezvoltarea modelelor avansate de IA şi atrage atenţia că atacatorii află adesea de vulnerabilităţi înainte ca acestea să fie făcute publice sau să existe un patch.
"Dacă exploatarea vulnerabilităţilor cerea înainte cunoştinţe de specialitate şi un anumit timp, atacurile devin acum tot mai rapide, mai ieftine şi mai bine ţintite", se arată în raport. Potrivit BSI, modelele de IA de înaltă performanţă pot identifica şi exploata punctele slabe cu o viteză şi o amploare tot mai mari, iar ameninţarea a luat "o întorsătură critică" în perioada analizată. Atacurile prin e-mail sunt în scădere, pe măsură ce atacatorii folosesc direct modelele de IA pentru a ataca sistemele.
În acelaşi timp, numărul breşelor descoperite a continuat să crească. În medie, aproximativ 160 de noi vulnerabilităţi în sisteme IT au devenit cunoscute în fiecare zi, cu 35% mai multe decât în anul precedent. Şi suprafaţa de atac, adică totalitatea punctelor de intrare şi a zonelor vulnerabile, s-a extins considerabil, pe măsură ce digitalizarea şi dispozitivele conectate s-au răspândit în Germania.
"Avem de-a face cu instrumente care fac posibile atacuri cibernetice în volume şi la viteze necunoscute până acum", a declarat Claudia Plattner, care a vorbit despre "o înăsprire clară" a situaţiei. Preşedinta BSI a subliniat însă că acest lucru nu înseamnă că ţinta atacurilor este lipsită de apărare, ci că securitatea digitală trebuie refăcută permanent, pe măsură ce ameninţările cresc.
"Germania este zilnic ţinta unor atacuri cibernetice profesioniste. Iar ameninţarea creşte. Odată cu utilizarea tot mai largă a inteligenţei artificiale, porţile de intrare se înmulţesc şi vulnerabilitatea noastră creşte", a spus Alexander Dobrindt. Ministrul de interne a anunţat un pachet amplu de securitate cibernetică, care va aduce noi capacităţi şi noi competenţe pentru autorităţi. În luna mai, Berlinul anunţase deja că pregăteşte o lege pentru "apărare cibernetică activă", care ar permite serviciilor de securitate să riposteze împotriva serverelor folosite în atacuri.
Raportul notează că guvernele fac progrese în înăsprirea reglementărilor privind securitatea IT, dar multe companii au fost prea lente în a-şi întări apărarea, în special pentru că nu folosesc sisteme de IA pentru a-şi scana vulnerabilităţile înaintea atacatorilor. "Întreprinderile mici şi mijlocii formează coloana vertebrală a economiei germane, dar adesea au prea puţine mijloace pentru a contracara atacurile", avertizează BSI. Administraţiile locale rămân şi ele ţinte deosebit de vulnerabile, iar mai puţin de jumătate dintre utilizatorii aplicaţiilor digitale folosesc măsuri de securitate de bază.
Operatorii de infrastructură critică, supuşi unor reglementări mai stricte, sunt în general mai bine protejaţi, însă şi în cazul lor există "loc de îmbunătăţiri", potrivit raportului.
Avertismentul vine după ce, în ultimele luni, atacuri cibernetice au perturbat sistemele de răcire ale unor supermarketuri din Europa, băncile de sânge din Franţa şi spitale din Germania, arătând cât de expuse sunt infrastructurile interconectate pe care se sprijină economiile moderne. Miercuri, BSI s-a alăturat şi altor guverne care au tras un semnal de alarmă privind o vulnerabilitate critică în limbajul de programare Java, care ar putea permite hackerilor să acceseze sisteme informatice.
În octombrie, un studiu realizat de BSI împreună cu asociaţia TÜV arăta că doar 11% dintre companiile germane au procese stabilite special pentru gestionarea incidentelor de securitate legate de IA.

Citeşte pe zf.ro
Citeşte pe alephnews.ro
Citeşte pe fanatik.ro

Citeşte pe smartradio.ro

Citeşte pe MonitorulJustitiei.ro