Cine va controla viitorul digital al Europei?

DE LA DATE LA INTELIGENŢĂ ARTIFICIALĂ, EUROPA DEPINDE DE TEHNOLOGII PE CARE NU LE CONTROLEAZĂ ÎNTOTDEAUNA. UN EXEMPLU DE AUTONOMIE DIGITALĂ VINE ÎNSĂ DIN ROMÂNIA: BITDEFENDER DEZVOLTĂ AICI TEHNOLOGIE DE SECURITATE CIBERNETICĂ PE CARE CLIENŢII O POT FOLOSI ÎN PROPRIA INFRASTRUCTURĂ SAU ÎNTR-UN CLOUD SUVERAN ŞI FURNIZEAZĂ DIN UNIUNEA EUROPEANĂ SERVICII MDR (MANAGED DETECTION AND RESPONSE), PENTRU DETECTAREA ŞI RĂSPUNSUL RAPID LA AMENINŢĂRILE CIBERNETICE. CE NE SPUNE EXPERIENŢA BITDEFENDER DESPRE CAPACITATEA EUROPEI DE A DEZVOLTA ŞI DE A CONTROLA TEHNOLOGIILE DE CARE DEPINDE ŞI CUM POATE FI REPLICAT ACEST MODEL?
Pe 2 noiembrie, angajaţii unui supermarket din sudul Suediei au aruncat alimentele din frigidere şi congelatoare după ce temperatura din echipamente a fost setată de la distanţă la 50 de grade Celsius, potrivit magazinului, citat de Associated Press. În aceeaşi zi, probleme la instalaţiile frigorifice au fost raportate şi în Belgia, Luxemburg, Irlanda, Estonia. În România, şase magazine ale aceluiaşi lanţ au raportat probleme la instalaţiile frigorifice, iar incidentul a fost semnalat la DNSC ca posibil atac cibernetic. Cu câteva săptămâni înainte, un incident similar afectase magazine din Franţa.
Marfa din aceste magazine a trebuit aruncată, astfel că urmările au fost imediate. Întrebările de după incident sunt însă mai greu de rezolvat. Cine poate modifica de la distanţă setările unui echipament? Cine îi poate bloca accesul? Poate magazinul să repună instalaţia în funcţiune cu oamenii pe care îi are la faţa locului sau trebuie să aştepte intervenţia furnizorului? Iar dacă acelaşi tip de incident apare în mai multe ţări, cât de repede află următorul magazin ce trebuie să verifice?
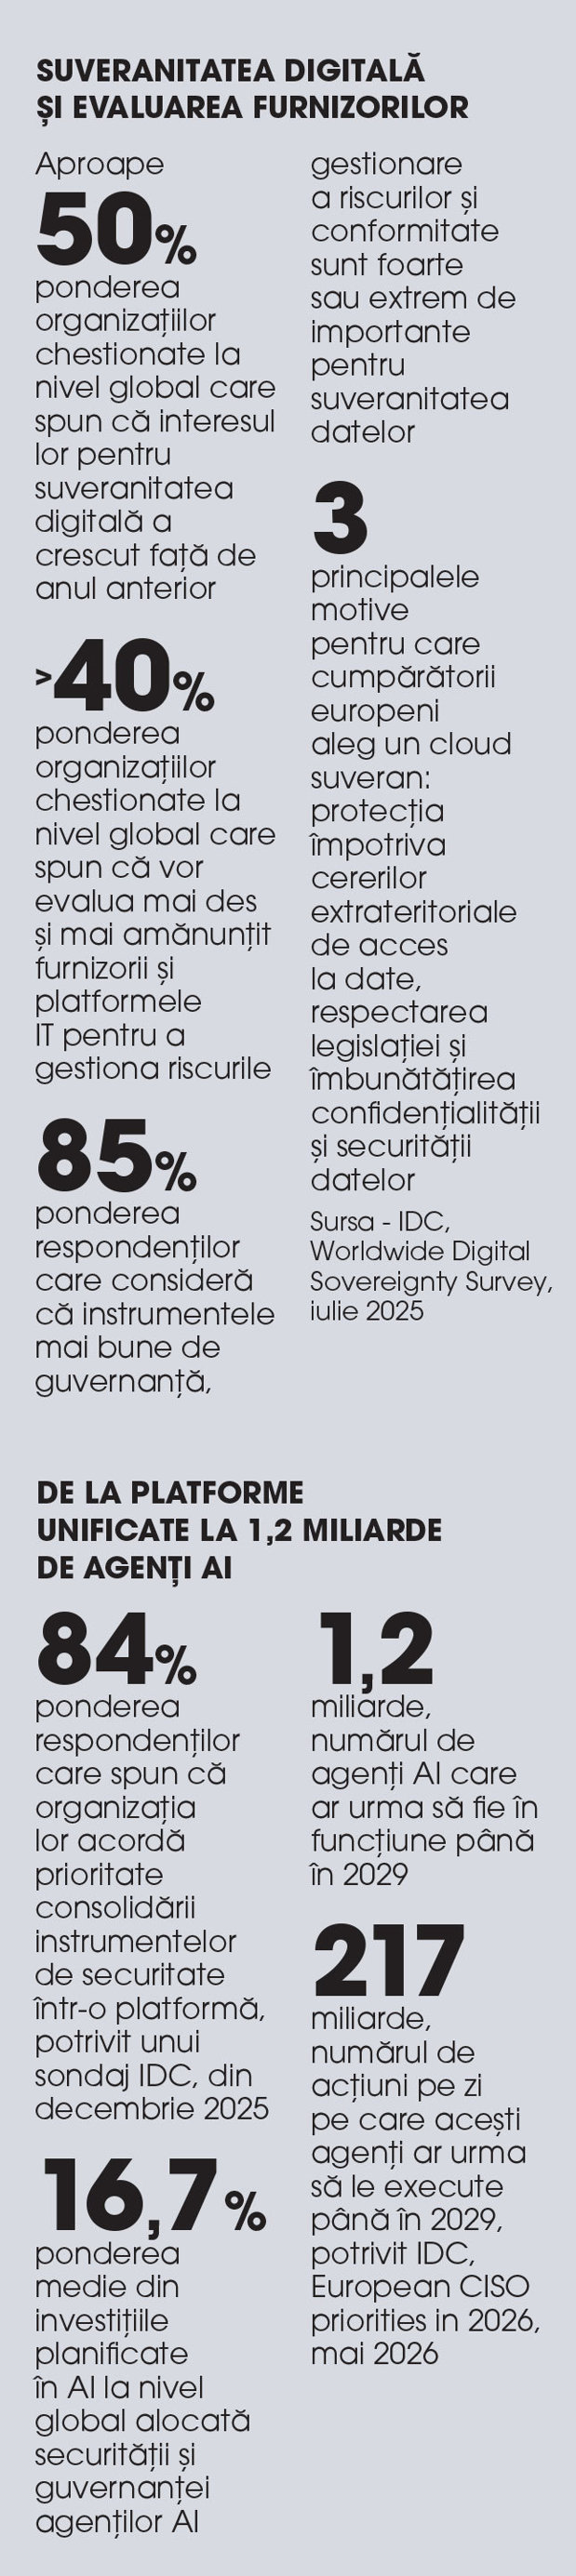
Atacurile cibernetice recente din Europa aduc în prim-plan o întrebare esenţială: cât control avem asupra infrastructurii digitale de care depindem? O organizaţie trebuie să ştie ce poate controla din tehnologia pe care o cumpără şi ce poate face dacă pierde accesul la ea. Peste 40% dintre organizaţiile chestionate la nivel global de International Data Corporation (IDC), firmă de cercetare de piaţă specializată în tehnologie, spun că vor evalua mai des şi mai amănunţit furnizorii şi platformele IT. În cloud, aproape jumătate dintre liderii responsabili de aceste servicii se aşteaptă ca cerinţele de suveranitate să îi facă să lucreze cu mai mulţi furnizori, potrivit Forrester. Iar pe măsură ce organizaţiile introduc agenţi AI care pot acţiona în numele angajaţilor, chiar şi inventarul celor care au acces la sisteme devine mai greu de ţinut la zi, arată o altă analiză IDC. Un agent de inteligenţă artificială poate primi permisiunea de a consulta documente şi de a executa operaţiuni în numele unui angajat. Dacă nimeni nu ştie că agentul rulează, cine îi poate verifica sau retrage permisiunile? IDC arată că multe organizaţii europene încă nu au o evidenţă completă a agenţilor care operează deja în sistemele lor. Până în 2029, 1,2 miliarde de agenţi AI ar putea executa 217 miliarde de acţiuni pe zi la nivel global. Aici se întâlnesc decizii care până de curând puteau fi luate separat. Ce scrie în contractul cu furnizorul contează pentru echipa care trebuie să intervină în cazul unui atac, precum şi în ce jurisdicţie rulează un sistem. Cine poate accesa datele reprezintă, de asemenea, un aspect important, inclusiv atunci când accesul este acordat unei tehnologii care poate acţiona în numele unui om.
De aici porneşte discuţia BUSINESS Magazin cu reprezentanţii Bitdefender. Ce tehnologii critice poate dezvolta Europa, cât control îşi pot păstra organizaţiile asupra sistemelor pe care le folosesc şi cum pot lucra împreună autorităţile şi companiile private de securitate cibernetică când acelaşi tip de atac apare în mai multe ţări?
Suveranitatea digitală a Europei începe cu întrebarea „Cine controlează tehnologia de care depindem?”
Unde sunt stocate datele, de unde vin componentele hardware şi software şi ce legi trebuie să respecte furnizorii lor? Pentru Andrei Florescu, President & General Manager, Business Solutions Group, Bitdefender, toate aceste întrebări ţin de suveranitatea digitală. Ani la rând, spune el, discuţia europeană s-a concentrat mai ales pe locul în care sunt păstrate datele. Războiul din Ucraina a extins discuţia la dependenţele tehnologice ale Europei. „Suveranitatea digitală nu este neapărat un subiect nou pentru europeni. În trecut, multe din discuţiile legate de suveranitate digitală se opreau la un nivel superficial, iar lumea se gândea la rezidenţa datelor, unde sunt ţinute datele”, spune Florescu. Invazia Rusiei în Ucraina a schimbat felul în care Europa priveşte aceste dependenţe, explică el. Chiar şi în ţările care se află în timp de pace, componenta hibridă a războiului face din securitatea infrastructurii digitale o miză directă. „Chiar dacă în România şi în Europa, din multe perspective la nivel teoretic, este pace, războiul din Ucraina are o componentă de război hibrid. Iar în momentul de faţă, războiul s-a mutat în spaţiul digital, în zona de tehnologie, iar tehnologia învârte lumea.”
Această schimbare de perspectivă se vede în întrebările pe care organizaţiile le pun despre furnizorii lor. „Din perspectiva aceasta, partea de suveranitate digitală a devenit nu doar o problemă de rezidenţă a datelor, ci şi de lanţuri de aprovizionare. Am început să ne uităm mult mai profund la originea componentelor din diverse zone – hardware, software, soluţii şi servicii.” Contează şi jurisdicţia sub care operează furnizorul, adaugă Florescu, pentru că legislaţia care i se aplică poate afecta direct confidenţialitatea datelor. Un semn de progres în Europa este, în opinia sa, publicarea în 2025 a documentului Cloud Sovereignty Framework. Florescu îl vede ca pe un prim reper oficial pentru definirea suveranităţii digitale. Cadrul Comisiei Europene stabileşte criterii pentru evaluarea suveranităţii serviciilor cloud, de la jurisdicţia furnizorilor şi controlul asupra datelor până la originea componentelor şi securitatea operaţiunilor. Florescu leagă această discuţie de ritmul în care Europa investeşte în tehnologie. Securitatea cibernetică are o miză imediată în contextul războiului hibrid, iar dezvoltarea celor mai avansate modele de inteligenţă artificială ar trebui să se numere, la rândul ei, printre priorităţile de investiţii ale continentului. „În acelaşi timp, este lesne de înţeles că trebuie să investim la nivel de comunitate europeană mai mult şi mai agresiv în zona de tehnologie. La nivel global, sunt investiţii impresionante în modele de frontieră. Din perspectiva aceasta, Europa trebuie să facă progres continuu, iar aceasta este cu siguranţă o parte care trebuie să aibă prioritate când vine vorba de investiţii.”
Ce este, de fapt, suveranitatea digitală a Europei?
Suveranitatea digitală
înseamnă capacitatea Europei de a lua şi de a pune în practică propriile decizii în domeniul digital. În termeni concreţi, asta presupune să îşi poată proteja datele şi infrastructura critică, să îşi aplice propriile legi şi să dezvolte tehnologii care îi reduc dependenţele strategice. Parlamentul European a indicat în ianuarie 2026 patru domenii în care aceste dependenţe sunt deosebit de importante: cloudul, semiconductorii, inteligenţa artificială şi securitatea cibernetică.
Sursa: europarl.europa.eu
În această ecuaţie, rolul guvernelor este să creeze condiţiile economice şi fiscale în care companiile să poată investi mai repede în cercetare şi dezvoltare. „Guvernele nu pot să facă investiţiile respective singure. Cred că rolul unui guvern este să creeze climatul economic necesar dezvoltării de tehnologii care sunt considerate critice, climatul fiscal care stimulează sectorul privat să accelereze investiţiile în cercetare şi dezvoltare.” Parteneriatul dintre stat şi companii poate influenţa atât ritmul investiţiilor, cât şi direcţia lor. „Aspectul critic în această relaţie este parteneriatul public-privat. Dacă reuşim o coordonare puternică între partea legislativă, politica fiscală şi parteneriate publice-private, atunci putem să prioritizăm anumite zone care sunt critice pentru securitatea continentului într-un mod mult mai productiv.”
 La nivelul companiilor, adoptarea AI readuce o problemă pe care industria a întâlnit-o odată cu apariţia centrelor de date, apoi cu trecerea la virtualizare şi la aplicaţiile în cloud. Fiecare dintre aceste schimbări a modificat felul în care organizaţiile folosesc tehnologia şi a obligat echipele de securitate să identifice noile puncte vulnerabile şi să reevalueze ce trebuie protejat. „În fiecare ciclu de inovaţie – iar ciclul de inovaţie pe partea de AI nu e o excepţie – una dintre consecinţele fundamentale e reprezentată de «threat models», felul în care organizaţiile îşi gândesc postura de securitate. Adăugând o componentă fundamental nouă în infrastructură, întotdeauna vei avea nişte beneficii operaţionale, însă vei deschide noi suprafeţe de atac.” Adaptarea la aceste noi suprafeţe de atac a declanşat deja, spune Florescu, un nou ciclu de inovaţie în industria de securitate cibernetică. Principiile de bază ale informaticii şi ale securităţii cibernetice rămân valabile, iar confidenţialitatea datelor continuă să fie o prioritate. „Suntem la început de drum cu înţelegerea problemei de privacy, şi aceasta e cu siguranţă o zonă în care inovaţia o să continue.”
Cine controlează datele, cine le poate accesa şi ce legi i se aplică furnizorului?
În ultimii doi-trei ani, organizaţiile au început să trateze suveranitatea digitală ca pe o decizie care priveşte întreaga companie, spune Frank Koelmel, Chief Revenue Officer în cadrul Business Solutions Group, Bitdefender. Schimbarea se vede în felul în care îşi aleg furnizorii şi stabilesc cine poate avea acces la informaţiile sensibile. „Această strategie ar trebui să se bazeze pe trei piloni: cine controlează datele, căror legi li se supune furnizorul şi cine gestionează datele şi poate accesa informaţii sensibile”, spune Koelmel. Pentru organizaţiile europene, răspunsurile la aceste întrebări contează atât pentru securitatea cibernetică şi respectarea cerinţelor legale, cât şi pentru capacitatea de a-şi continua activitatea în faţa unei ameninţări. „Securitatea a avut întotdeauna rolul de a le permite organizaţiilor să îşi desfăşoare activitatea cu ajutorul tehnologiei. Acum, analizând toate aceste aspecte, organizaţiile înţeleg că rezilienţa devine prioritară.” Companiile şi instituţiile publice pot câştiga mai mult control asupra datelor prin măsuri tehnice şi prin alegerea cadrului juridic în care sunt furnizate serviciile de securitate. Asta înseamnă, de exemplu, că atunci când o organizaţie apelează la un furnizor extern pentru gestionarea detecţiei si răspunsului la incidente, trebuie să se uite şi la jurisdicţia în care acesta îşi desfăşoară operaţiunile.
„Când vorbim despre suveranitate digitală, criptarea este esenţială, alături de implementarea mecanismelor de gestionare a identităţilor şi de control al accesului, precum şi stabilirea cadrului juridic. La fel de importanţi sunt furnizorii de servicii de gestionare a detecţiei şi răspunsului la atacuri, precum şi dacă aceste operaţiuni se desfăşoară în cadrul juridic dorit de client”, explică Koelmel.
Miza este ca organizaţiile să îşi poată continua activitatea în faţa ameninţărilor cibernetice şi să reducă riscul ca guverne străine să le acceseze datele. Koelmel vede şi o miză economică în această abordare. „Astfel, contribuim la creşterea economiei şi la construirea unor capacităţi care să nu depindă de schimbările politice sau economice la nivel global.”
Andrei Florescu, President & General Manager, Business Solutions Group, Bitdefender
„SECURITATEA CIBERNETICĂ ARE O MIZĂ IMEDIATĂ ÎN CONTEXTUL RĂZBOIULUI HIBRID, IAR DEZVOLTAREA CELOR MAI AVANSATE MODELE DE INTELIGENŢĂ ARTIFICIALĂ AR TREBUI SĂ SE NUMERE, LA RÂNDUL EI, PRINTRE PRIORITĂŢILE DE INVESTIŢII ALE EUROPEI.”
 În investigaţiile cibernetice, încrederea trebuie construită şi între instituţii
Colaborarea dintre autorităţi şi companiile private în investigaţiile cibernetice se concentrează, de regulă, pe expertiza tehnică, observă şi Cătălin Coşoi, Chief Security Strategist la Bitdefender. De ambele părţi există specialişti, de la investigatori şi procurori la experţi în securitate cibernetică. Există şi o bază legală pentru cooperare, puncte de contact şi acces 24/7. Lipsa de personal încetineşte însă investigaţiile, iar relaţiile dintre specialişti trebuie susţinute de proceduri în care organizaţiile să aibă încredere. „Două organizaţii vor lucra împreună doar dacă există o relaţie de încredere. Trebuie să găsim o modalitate de a construi încredere în organizaţii şi procese, dincolo de încrederea dintre oameni”, spune Coşoi. Pentru el, suveranitatea digitală începe cu lucruri pe care o organizaţie trebuie să le poată verifica în contractul cu furnizorul: unde sunt stocate datele, ce legislaţie li se aplică şi în ce condiţii sunt păstrate. În varianta pe care o consideră ideală, datele ar fi stocate în ţara organizaţiei, într-o jurisdicţie pe care aceasta o cunoaşte. Controlul asupra datelor îi permite organizaţiei să stabilească şi condiţiile în care le partajează, inclusiv într-o investigaţie. „Cooperarea şi schimbul de date sunt esenţiale. Poţi avea datele tale într-un cloud suveran, sub jurisdicţia ţării tale şi sub legile respective, şi tu decizi ce date sunt trimise mai departe şi în ce formă, cu ce metode de criptare şi aşa mai departe.” Coşoi ar vrea să vadă mai multă deschidere între sectorul public şi cel privat, precum şi mai multă disponibilitate, atât în companiile de stat, cât şi în cele private, de a lucra cu furnizori europeni. Standardele şi criteriile de evaluare sunt stabilite la nivel internaţional, spune el, iar o analiză a cerinţelor tehnice poate arăta că în Europa există tehnologii şi servicii de o calitate comparabilă cu cele oferite de companiile americane. Un avantaj al colaborării cu furnizori europeni ar fi viteza cu care echipele pot discuta şi înţelege problemele care apar. „Vorbeşti cu oamenii de lângă tine, ştii foarte clar şi mult mai bine care sunt problemele, discuţiile pot avea loc mult mai rapid, deci partea de viteză s-ar optimiza.” Viteza contează şi în atacuri. Coşoi atrage atenţia că, în esenţă, infractorii urmăresc aceiaşi paşi: compromit organizaţii, extrag date şi cer bani. Puterea de procesare mai ieftină şi mai accesibilă le permite însă să folosească inteligenţa artificială pentru a găsi mai repede vulnerabilităţi, a compromite mai multe organizaţii şi a accelera operaţiunile. În evaluarea lui Coşoi, limitele privind folosirea modelelor AI pe datele din dosare reprezintă un dezavantaj major pentru autorităţile de anchetă din UE în raport cu atacatorii. În sectorul privat, spune el, adaptarea a început cu mult înaintea actualului val de AI. „La Bitdefender, folosim inteligenţa artificială încă din 2008 şi am integrat-o atât în sistemele de detecţie, cât şi în activitatea inginerilor noştri. Astfel, ţinem pasul cu infractorii cibernetici unu la unu.”
Frank Koelmel, Chief Revenue Officer, Business Solutions Group, Bitdefender
„Când vorbim despre suveranitate digitală, criptarea este esenţială, alături de implementarea mecanismelor de gestionare a identităţilor şi de control al accesului, precum şi stabilirea cadrului juridic.”
 Cine deţine cheile şi cine poate opri sistemele?
„Suveranitatea digitală nu ţine doar de locul în care sunt stocate datele sau de amplasarea serverelor, ci şi de cine deţine cheile, cine are controlul şi cine poate opri sistemele dacă se întâmplă ceva. Aşadar, este mai degrabă o chestiune de control decât de geografie”, explică şi Andrei Ioniţă, Head of Government Affairs pentru România şi Moldova la Bitdefender. Din perspectiva lui, suveranitatea digitală se vede în deciziile pe care o organizaţie le poate lua atunci când apare un incident. Poate controla accesul la date? Deţine cheile de criptare? Poate interveni asupra sistemelor de care depinde? Ioniţă oferă exemplul serviciilor de gestionare a detecţiei şi răspunsului la ameninţări pe care Bitdefender le furnizează din Uniunea Europeană. „Avem expertiză europeană, control european şi operăm sub jurisdicţie europeană. Acestea sunt principiile pe baza cărora furnizăm servicii organizaţiilor care operează infrastructuri critice în Europa.” În cazul unui atac, contează şi cât de repede circulă informaţia între autorităţi şi companii. Ioniţă vede aici o problemă structurală. Guvernele acţionează în limitele jurisdicţiilor naţionale, în timp ce atacatorii îşi pot desfăşura operaţiunile peste graniţe. „Capacitatea de acţiune a guvernelor este limitată, deoarece nu pot interveni cu uşurinţă dincolo de graniţe, iar infractorii cibernetici nu aşteaptă ca un grup de lucru interguvernamental să îşi încheie analiza. De aceea, parteneriatele public-private trebuie consolidate, iar comunicarea trebuie să funcţioneze fără sincope.”
Instituţiile de aplicare a legii au reguli stricte privind comunicarea în afara lor. Pentru ca schimbul de informaţii să ajute la protejarea datelor cetăţenilor, spune Ioniţă, autorităţile trebuie să aibă încredere în companiile de securitate cibernetică active în ţară şi să dispună de reguli care să permită transmiterea rapidă a informaţiilor. „Dacă informaţiile sunt transmise după trei săptămâni, ele ţin deja de istorie, nu mai servesc apărării. Suntem implicaţi în acelaşi război şi lucrăm zi de zi pentru a proteja datele.” O altă problemă de control apare chiar în interiorul organizaţiilor. Ioniţă spune că firmele care îşi reevaluează rezilienţa în era AI ar trebui să înceapă cu propria infrastructură şi cu identităţile digitale care au acces la ea. El citează un studiu realizat de Bitdefender în 2026, potrivit căruia multe companii nu ştiu ce instrumente de inteligenţă artificială folosesc angajaţii fără autorizare, fenomen cunoscut drept shadow AI. „Nu poţi proteja ceva despre care nu ştii că există. În acest sens, colegii mei din echipele Labs şi Product au dezvoltat o soluţie care oferă vizibilitate asupra utilizării instrumentelor AI în organizaţii şi posibilitatea de a reduce proactiv riscurile asociate.” La nivel european, Ioniţă pledează pentru folosirea tehnologiilor deja dezvoltate pe continent şi pentru menţinerea relaţiilor cu aliaţii din alte regiuni. „Dacă firmele private depun eforturi pentru a oferi tehnologii de cel mai înalt nivel — şi dispun deja de ele —, de ce ar căuta Europa soluţii în altă parte? În acelaşi timp, trebuie să păstrăm relaţii strânse cu aliaţii noştri de pe alte continente. Nu trebuie să construim totul de la zero, ci să păstrăm ceea ce contează pentru noi: controlul asupra lucrurilor pe care nu ne permitem să le pierdem.”
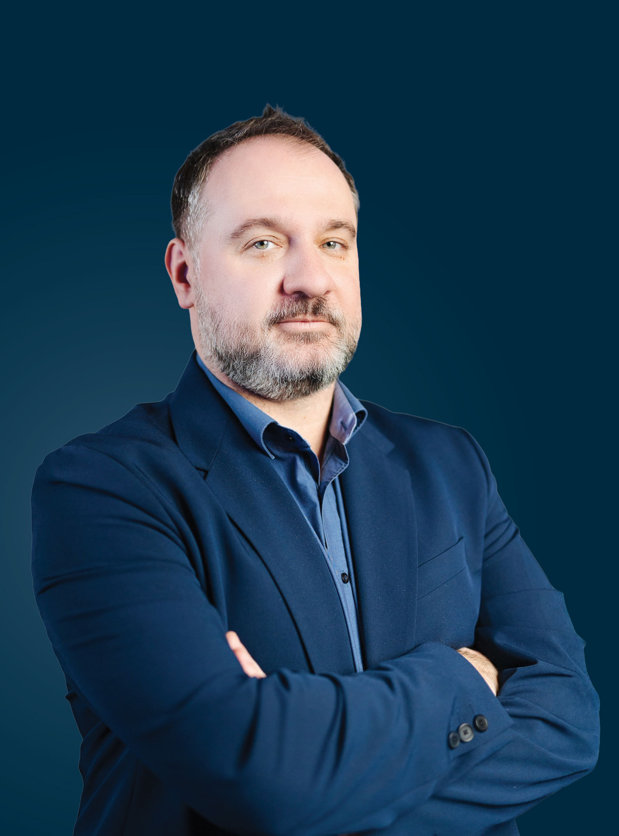
Cătălin Coşoi, Chief Security Strategist, Bitdefender
„Două organizaţii vor lucra împreună doar dacă există o relaţie de încredere. Trebuie să găsim o modalitate de a construi încredere în organizaţii şi procese, dincolo de încrederea dintre oameni.”
De la cloudul suveran la agenţii AI. Cum îşi adaptează Bitdefender produsele pentru organizaţiile europene
Un agent AI poate executa acţiuni în numele unui angajat. Pentru echipa de securitate, asta înseamnă că trebuie să ştie ce instrumente sunt folosite în companie şi să poată stabili ce li se permite să facă. Este una dintre problemele de produs pe care le descrie Daniel Dărăban, VP of Products în cadrul Business Solutions Group, Bitdefender, în răspunsurile pentru Business Magazin. O alta ţine de infrastructură: cum îi dai clientului posibilitatea de a opera aceeaşi tehnologie de securitate pe propriile sisteme sau într-un cloud suveran? În ultimii ani, Bitdefender a lucrat în paralel la funcţiile platformei GravityZone şi la opţiunile de implementare. Dărăban explică de unde a pornit compania şi ce a schimbat în portofoliu. „Suntem, înainte de toate, o companie de tehnologie. Ne mândrim cu inovaţia pe care o dezvoltăm de 25 de ani şi cu faptul că soluţiile noastre concurează la cel mai înalt nivel, pe o piaţă globală extrem de competitivă. În ultimii ani, am continuat să dezvoltăm GravityZone într-o platformă unificată care integrează prevenţia, detecţia şi răspunsul la ameninţări, alături de capabilităţi de identificare şi reducere proactivă a riscurilor. În acelaşi timp, am investit în flexibilitatea modului în care această tehnologie poate fi implementată, inclusiv în infrastructuri proprii sau medii cloud suverane.” În Franţa, Germania şi Italia, compania a ales să lucreze cu furnizori locali pentru a extinde opţiunile de implementare disponibile clienţilor europeni. „Un exemplu concret îl reprezintă parteneriatele cu OVHcloud în Franţa, secunet/SysEleven în Germania şi Aruba în Italia, prin care extindem opţiunile disponibile organizaţiilor europene cu cerinţe stricte privind controlul şi localizarea datelor. Ceea ce ne diferenţiază este combinaţia dintre tehnologia proprie, dezvoltată şi perfecţionată în ani de cercetare şi inovaţie, şi capacitatea de a o oferi în modele de implementare adaptate nevoilor clienţilor. Pentru noi, suveranitatea digitală înseamnă să oferim organizaţiilor libertatea de a alege cum şi unde îşi operează tehnologiile de securitate, beneficiind în acelaşi timp de inovaţie şi protecţie la cel mai înalt nivel.”
Dezvoltarea tehnologiei în România este, în viziunea lui Dărăban, un exemplu al contribuţiei pe care o companie europeană o poate avea într-o industrie globală. „Bitdefender este un exemplu bun că în România pot fi dezvoltate tehnologii care nu doar concurează la nivel global, ci contribuie la evoluţia industriei de securitate cibernetică. Am investit constant în cercetare şi dezvoltare, iar astăzi tehnologiile noastre sunt recunoscute pentru inovaţia, eficienţa şi eficacitatea lor. Acesta este şi un avantaj important pentru Europa: avem expertiza şi capacitatea de a dezvolta tehnologii proprii, competitive, care oferă organizaţiilor mai multe opţiuni şi mai mult control asupra infrastructurii, datelor şi modului în care acestea sunt procesate.” Hardware-ul, sistemele de operare şi infrastructura cloud rămân parte dintr-un ecosistem global. Întrebarea pe care o pune Dărăban este ce poate controla o organizaţie şi ce alternative are pentru tehnologiile de care depinde. „În acelaşi timp, tehnologia este un ecosistem global, iar dependenţele de hardware, sisteme de operare sau infrastructuri cloud nu vor dispărea. Dar cred că discuţia ar trebui să fie mai puţin despre eliminarea tuturor dependenţelor şi mai mult despre capacitatea de a controla ceea ce este critic şi de a avea alternative reale. Suveranitatea digitală înseamnă să ai libertatea de a alege, să păstrezi controlul asupra tehnologiilor esenţiale şi să ai încredere că putem dezvolta soluţii în Europa la fel de bune ca oriunde în lume.”
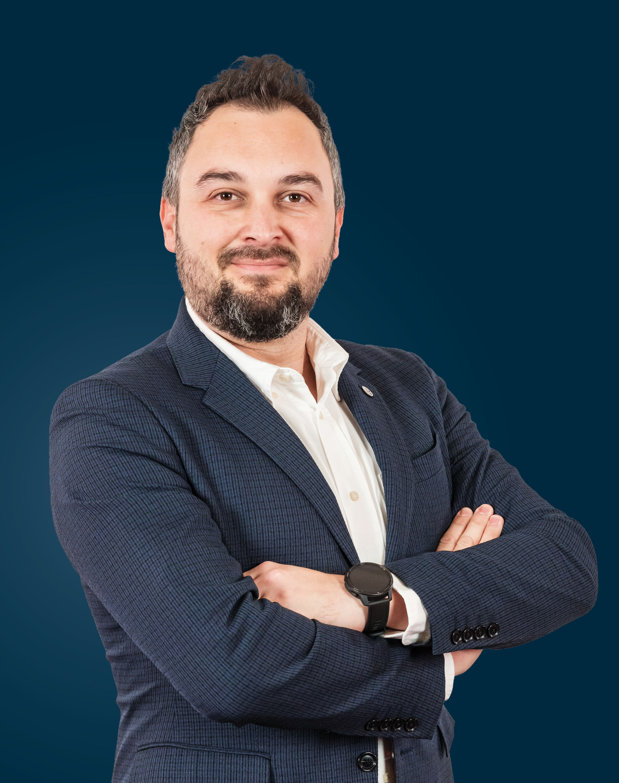
Daniel Dărăban, VP of Products în cadrul Business Solutions Group, Bitdefender
„Suveranitatea digitală înseamnă să ai libertatea de a alege, să păstrezi controlul asupra tehnologiilor esenţiale şi să ai încredere că putem dezvolta soluţii în Europa la fel de bune ca oriunde în lume.”
Inteligenţa artificială schimbă şi felul în care Bitdefender îşi construieşte produsele. O direcţie este folosirea AI pentru a restrânge din timp posibilităţile de atac. Alta este securizarea instrumentelor AI pe care companiile le introduc în propria activitate. „Inteligenţa artificială schimbă fundamental securitatea cibernetică. Atacatorii pot opera mai rapid, pot automatiza activităţi complexe şi pot lansa atacuri la o scară mult mai mare. În acelaşi timp, AI ne oferă oportunităţi extraordinare de a dezvolta tehnologii de protecţie mai eficiente. Pentru Bitdefender, AI nu este o direcţie nouă. Investim de mulţi ani în machine learning şi în tehnologii avansate de detecţie şi prevenţie. Acum ducem această experienţă mai departe, într-un context în care AI schimbă nu doar ameninţările, ci şi modul în care organizaţiile îşi desfăşoară activitatea.” Una dintre priorităţile celor de la Bitdefender este trecerea de la o securitate concentrată pe detectarea atacurilor la una care reduce proactiv oportunităţile atacatorilor. „GravityZone PHASR (Proactive Hardening and Attack Surface Reduction) este un exemplu concret al acestei abordări, în care folosim machine learning pentru a adapta protecţia la comportamentul real al utilizatorilor şi dispozitivelor.” Dacă PHASR adaptează protecţia la felul în care sunt folosite dispozitivele, GravityZone AI Visibility & Control le permite echipelor să vadă ce instrumente AI sunt deja folosite în organizaţie şi să gestioneze utilizarea lor. „În paralel, investim în securizarea utilizării AI în organizaţii. Odată cu apariţia agenţilor AI, care nu doar procesează informaţii, ci pot executa acţiuni în numele utilizatorilor, apar riscuri noi. Prin GravityZone AI Visibility & Control, oferim organizaţiilor vizibilitate asupra tehnologiilor AI utilizate şi posibilitatea de a controla modul în care acestea sunt folosite.”
O altă direcţie importantă este automatizarea inteligentă a operaţiunilor de securitate: „Dezvoltăm tehnologii şi asistenţi AI care să ajute echipele să înţeleagă mai rapid riscurile, să ia decizii mai bune şi să se concentreze pe ceea ce contează. Continuăm, de asemenea, să investim în protecţia datelor sensibile, controlul agenţilor AI şi identificarea utilizării maliţioase a inteligenţei artificiale”.
În spatele fiecărei discuţii despre cloud, inteligenţă artificială sau suveranitate digitală se află lucruri esenţiale: alimente păstrate în siguranţă, spitale care îşi continuă activitatea, companii care îşi pot proteja datele şi cetăţeni care se pot baza pe serviciile publice. Viitorul digital al Europei va depinde de cât de bine reuşeşte să păstreze acest control pe măsură ce tehnologia avansează. Prin investiţii în inovaţie, securitate şi cooperare public-privată, Europa poate construi o infrastructură digitală care să îi susţină economia şi să îi apere libertatea de decizie pentru deceniile următoare.

Citeşte pe zf.ro

Citeşte pe alephnews.ro
Citeşte pe fanatik.ro

Citeşte pe smartradio.ro

Citeşte pe MonitorulJustitiei.ro